【图文教材】关于日志2秒发包xxxxxxx个解释说明
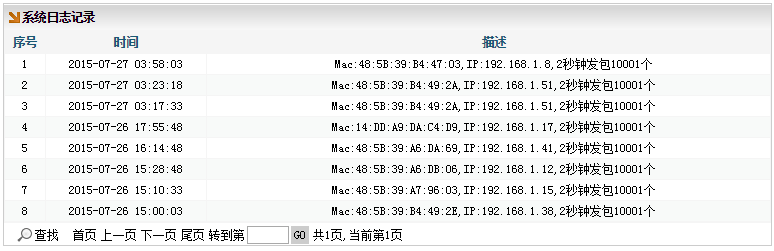
以下图片表示的是,内网有这么一些MAC-IP地址每两秒对路由有攻击发包的嫌疑
以下图片表示的是,内网有伪造源地址攻击的嫌疑,00-00-00-00-00-00,0.0.0.0表示路由无法跟踪到来源,这属于伪造源地址发包
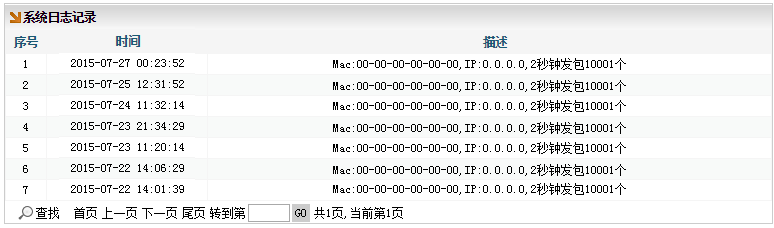
重点说明,如果出现攻击,提示以上日志的时,ping路由内网如果延迟正常,可以忽略不管,说明路由防御了。
如果ping路由内网出现延迟丢包,日志里面有记录发包机器的ip地址,找到发包的机器结束掉进程。
最后,路由有日志,只是告诉你有这么一回事,出现这种情况请认真看文档自行处理,跟路由设置无关。
内网攻击行为是客户机产生的,在路由层面,是无法阻止。建议的防范措施有如下:
1、路由的内网网卡,使用千兆,甚至是万兆作为内网网卡。可有效避免攻击的时候,网卡堵塞了。就比如路由所用的网卡是百兆口,但客户机的网卡是千兆,客户机随便发包200M,则轻易的堵塞路由百兆网卡,如果使用千兆,万兆,则冗余能力更强。
2、日志里面有记录发包机器的ip,找到发包的机器看是什么进程在发包结束掉,如果不清楚可以重启客户机再观察。